
詐欺メールを開いた時の危険度は?2026年最新手口と緊急対処法

詐欺メールを開いた時の危険度は?2026年最新手口と緊急対処法について知っておくべき ポイントを厳選して解説いたします。
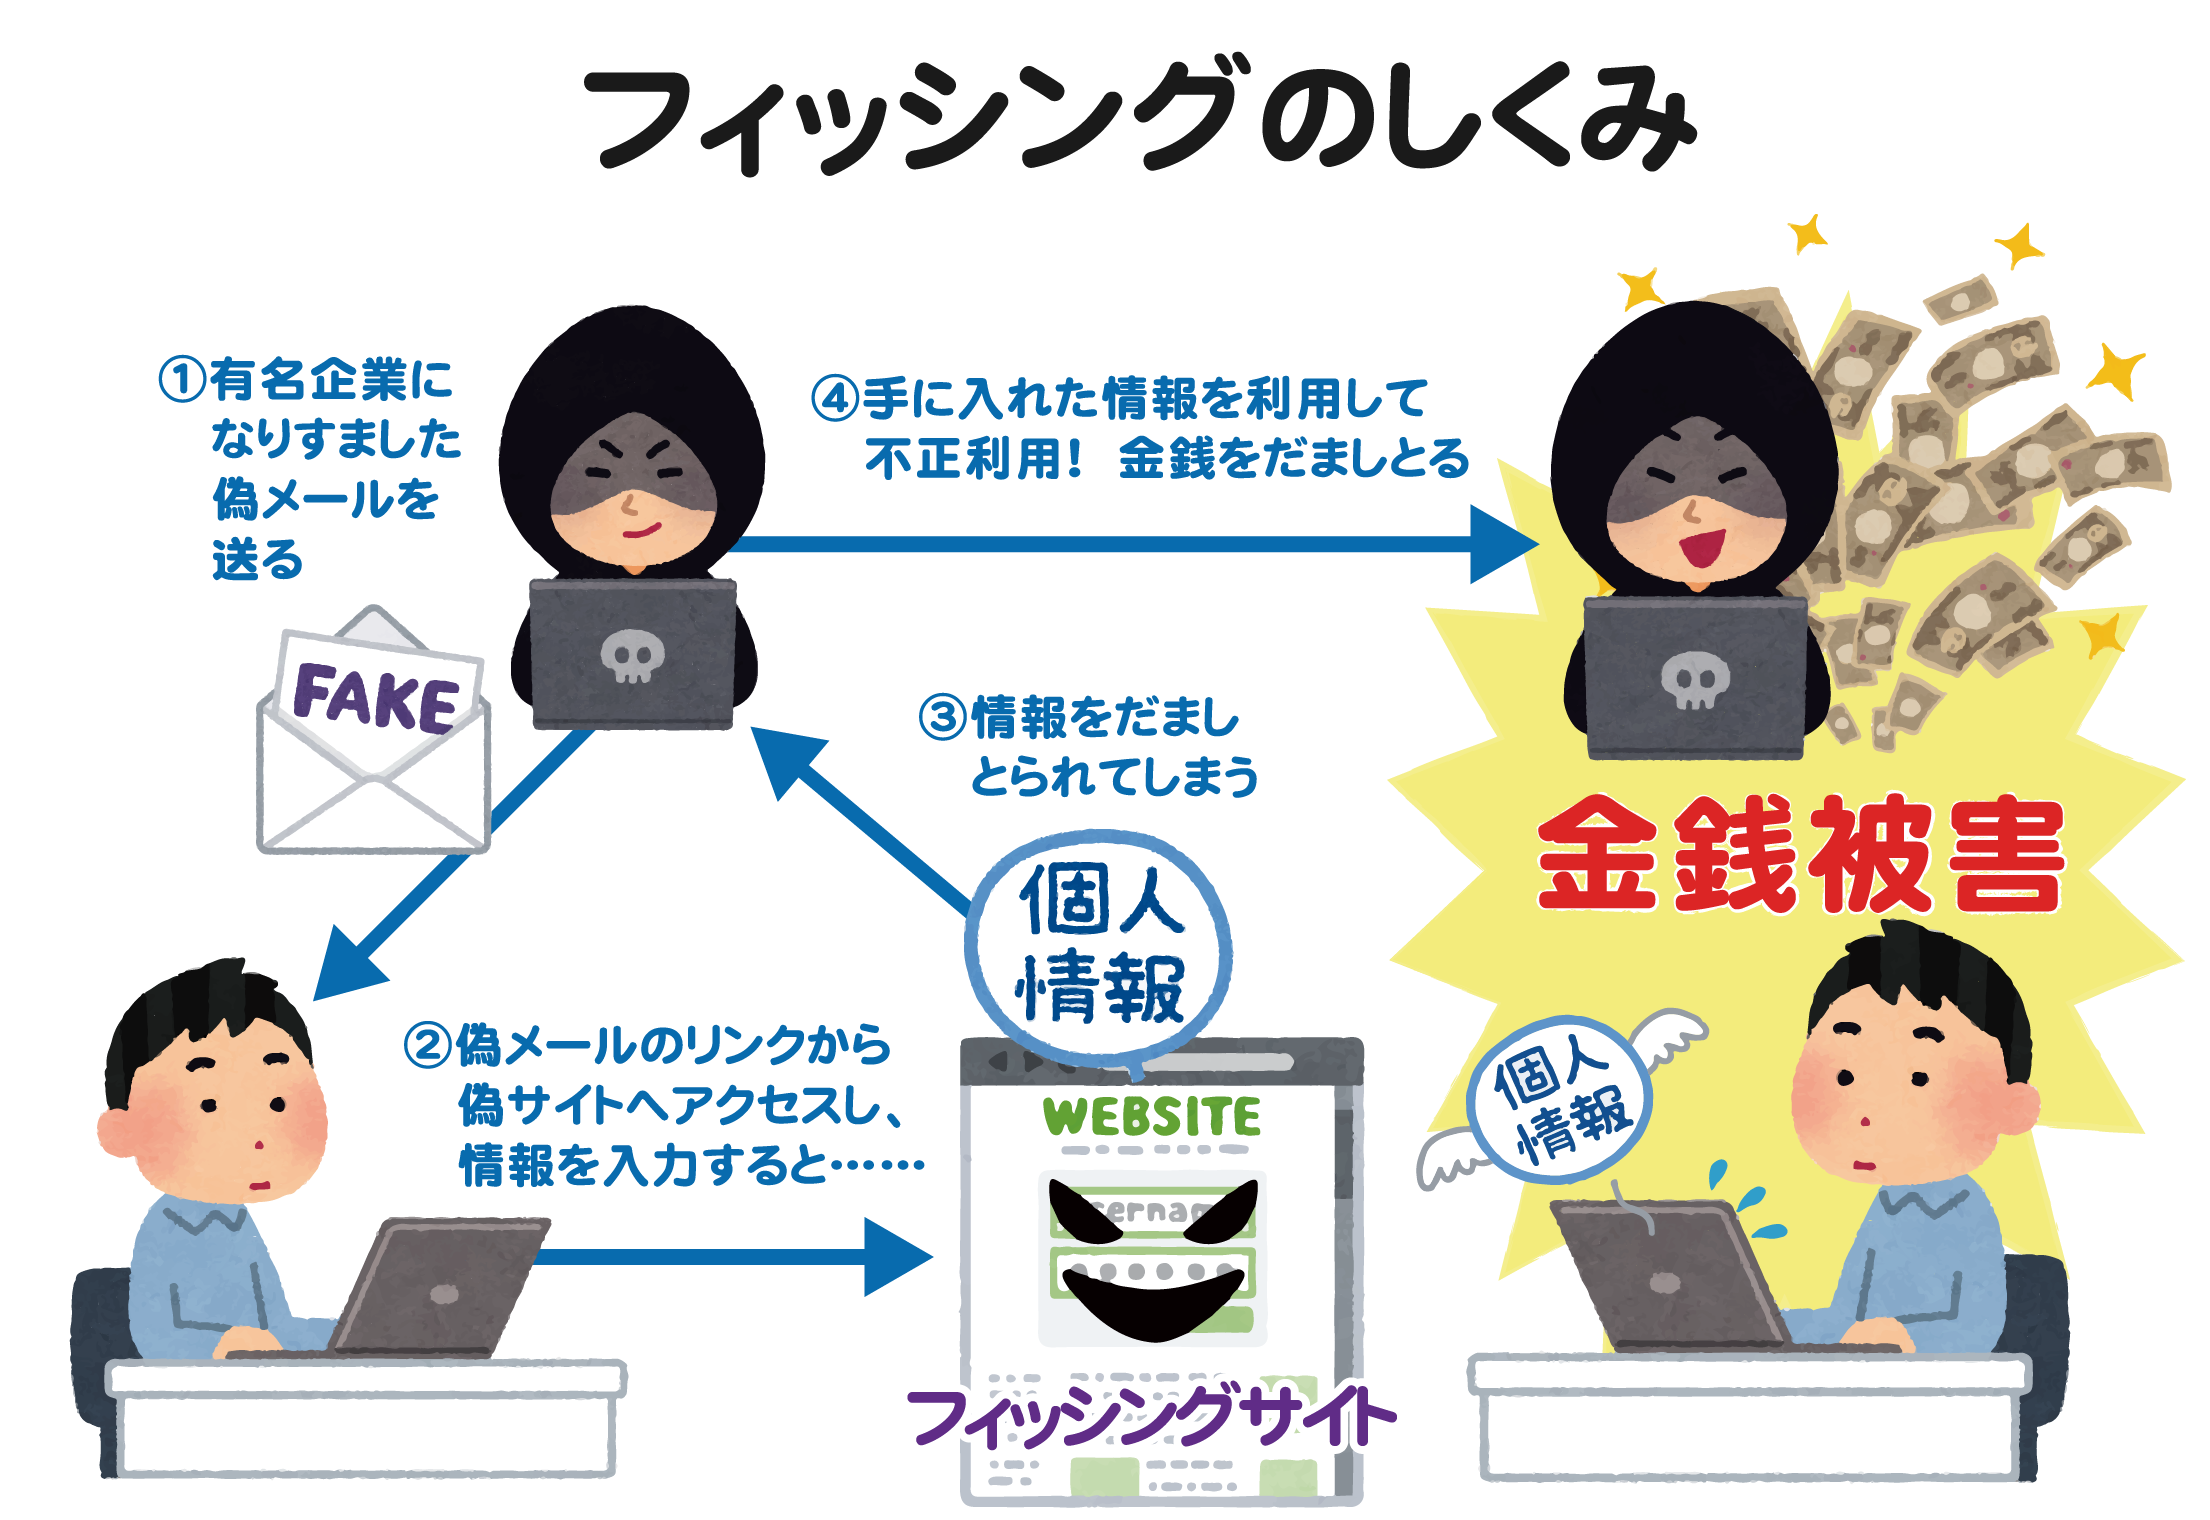
インターネット上には、一昔前の常識に基づいた誤ったセキュリティ対策が散見されます。2026年の脅威に対抗するために、古い知識をアップデートしておく必要があります。
誤解1:「URLの先頭に鍵マーク(HTTPS)があれば安全」は過去の話
かつては「ブラウザに鍵マークがついていれば安全なサイト」と指導されていましたが、現在は完全に通用しません。現在流通しているフィッシングサイトの9割以上が、無料のSSL/TLS証明書を取得して通信を暗号化しています。鍵マークは「通信経路が暗号化されていること」を示すだけであり、「通信相手が詐欺師ではないこと」を保証するものではありません。
誤解2:「怪しい日本語を見抜けば大丈夫」という過信
「てにをは」がおかしい、フォントが不自然といった特徴は、多言語大規模言語モデル(LLM)の台頭によって完全に過去のものとなりました。現在のフィッシング文面は、各企業の公式ニュースリリースや約款を学習させたAIによって生成されており、プロの編集者であっても文面単体から偽物と見破ることは不可能です。「文章が自然だから本物」という思い込みは極めて危険です。
誤解3:「セキュリティソフトを入れているから100%防げる」
アンチウイルスソフトは、端末に侵入しようとする不正な実行ファイル(マルウェア)の検知には威力を発揮しますが、ユーザー自身が正規のブラウザ上でIDやパスワードを打ち込んで送信してしまう行為(ソーシャルエンジニアリング)を完全に遮断することはできません。最終的な防波堤は、常に利用者本人の行動規範に委ねられています。
【プロの結論】セキュリティ心理学から導く防衛の判断基準
詐欺被害を未然に防ぐ人と、繰り返し引っかかってしまう人には、行動特性に明確な違いが存在します。
・被害をゼロに抑える人の条件:「メールやSMSのリンクからは絶対にログインしない」という単一の鉄則を習慣化し、ブックマークまたは公式専用アプリからのみサービスを利用する人。
・被害に遭いやすい人の条件:「文面が丁寧か」「緊急と書いてあるか」など、攻撃者がいくらでも偽装できる表面上のメッセージ内容から真偽を判断しようとしてしまう人。
デジタルガジェットとスマート家電の検証記事を多数執筆。失敗しないモノ選びを提案します。
