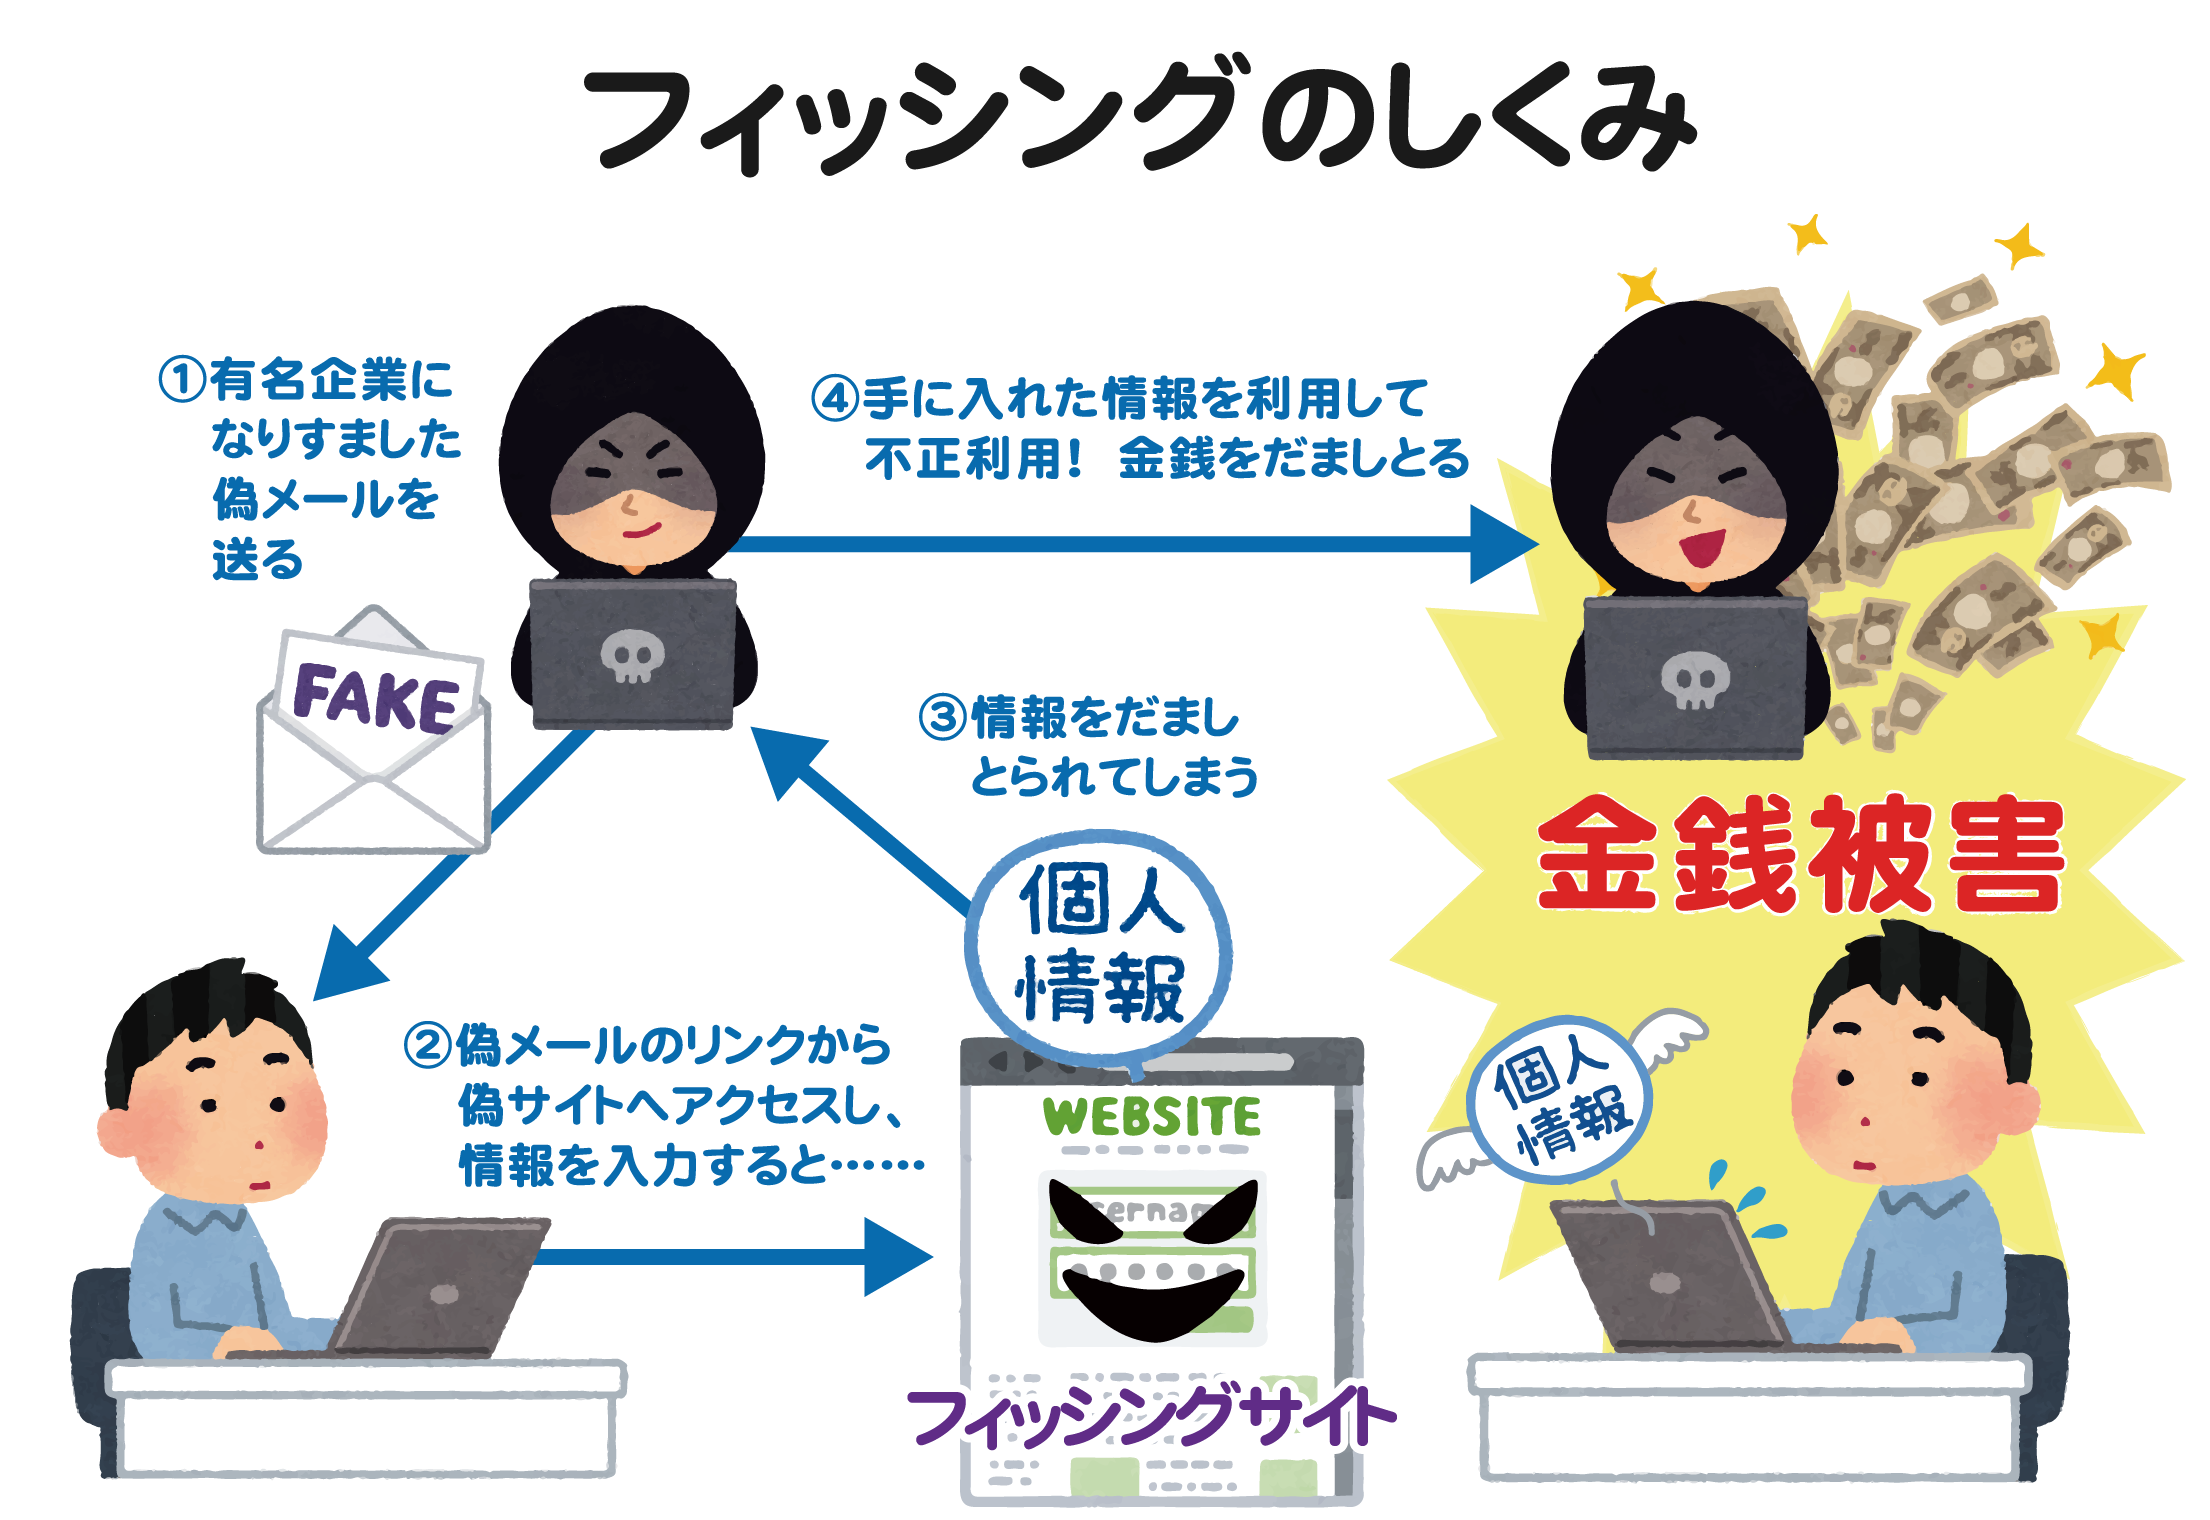
詐欺メールを開いた時の危険度は?2026年最新手口と緊急対処法
詐欺メールを開いた時の危険度は?2026年最新手口と緊急対処法とはどのようなものなのか? 主要なファクトを整理してお届けします。
詐欺メールを開いた時の危険度は?2026年最新手口と緊急対処法についての最新情報をご紹介します。
接触の度合いによって生じるリスクと、取るべきアクションを一覧表に整理しました。自身の状況と照らし合わせ、優先度の高い処置を速やかに講じてください。
接触レベル想定されるリスク被害発生確率推奨される緊急アクション① 開封のみWebビーコンによる生存確認、スパム配信の増加極めて低い(直接被害なし)メールをゴミ箱へ移動し完全削除。画像の自動読み込みを停止。② URLをクリックIP・環境情報の収集、不正ポップアップ、マルウェア誘導低〜中(入力しなければ安全)直ちにタブを閉じる。ブラウザの履歴・Cookieを削除しウイルススキャン。③ 認証情報を入力アカウント乗っ取り、登録個人情報の閲覧、不正購入極めて高い(数分〜数時間以内)正規サイトからパスワード変更。全セッション切断、二要素認証の再設定。④ カード情報を入力不正決済、暗証番号悪用、ダークウェブへのカード情報転売決定的(即時〜数日内に発生)カード会社へ即電し利用停止・差し替え。明細の継続確認。⑤ 返信してしまった標的型攻撃(スピアフィッシング)の対象リスト化、詐欺電話中〜高(二次詐欺へ発展)以降の連絡を完全無視。着信拒否設定、必要に応じアドレス変更。