
トロイの木馬感染でどうなる?警告音の正体と2026年最新の駆除手順

トロイの木馬感染でどうなる?警告音の正体と2026年最新の駆除手順に関する主要な事実を徹底的にまとめました。詳細な解説をご確認ください。
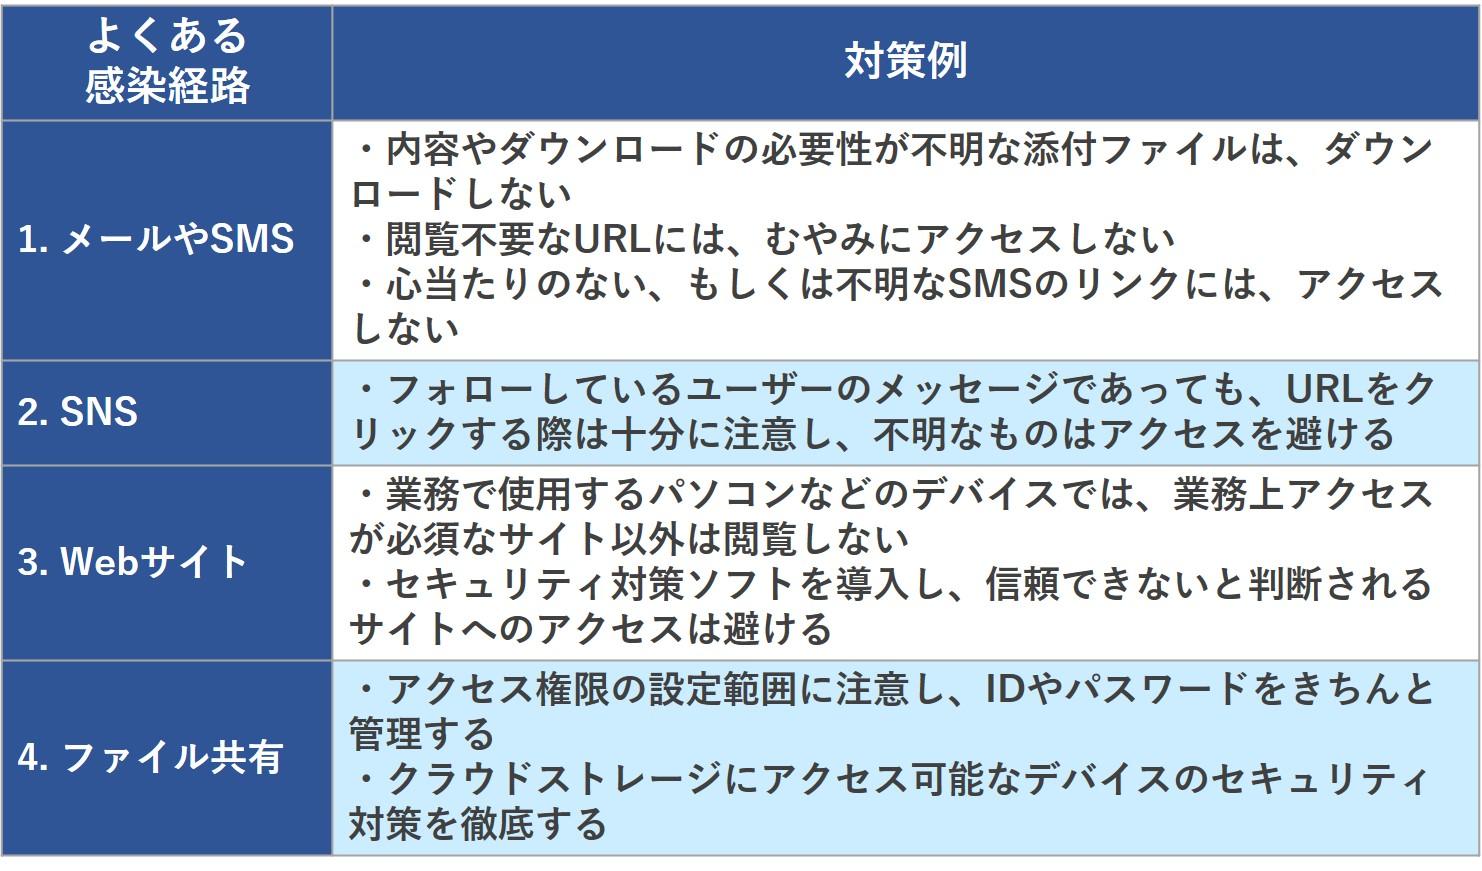
万が一、端末が不審な動きを見せたり、セキュリティ通知によって侵入が発覚した場合、被害を最小限に抑え込むためのトロイの木馬の駆除方法を順序立てて実行しなければなりません。
初動として何よりも先に行うべきは、「物理的なネットワークの切断」です。有線LANケーブルを即座に引き抜き、Wi-Fi接続をオフにしてください。外部のC2サーバーとの通信を物理的に断ち切ることで、保存データの追加流出や遠隔操作によるコマンド実行をその場で阻止できます。
続いて行うのが、OS保護機能を用いたスキャンです。Windows環境におけるWindows Defender検出時の対処法としては、通常のクイックスキャンにとどまらず、「オフラインスキャン」を実行することが決定的な鍵となります。
Windowsの「設定 > プライバシーとセキュリティ > Windows セキュリティ > ウイルスと脅威の防止 > スキャンのオプション」を開き、「Microsoft Defender オフライン スキャン」を選択して実行します。これにより、Windows OS自体が起動する前のクリーンな状態でシステム全体が走査されるため、OS起動中にメモリや深部プロセスに隠蔽されている高度なマルウェアも検出・駆除することが可能です。
ただし、スキャンだけで安心することは禁物です。現場の対応において最も頭を悩ませるのが、パソコン初期化の判断基準です。以下に該当する場合は、ためらうことなく端末の工場出荷状態へのリセット(クリーンインストール)を決断してください。
第1に、サポート詐欺で攻撃者に遠隔操作ソフトを介して端末内部を数十秒以上操作されてしまった場合。第2に、セキュリティソフトの警告で「トロイの木馬(Backdoor、RAT、Infostealer)」がシステムフォルダ(System32など)深部から検出された場合。第3に、スキャンで「駆除完了」と表示された後もCPU使用率が100%に張り付く、勝手にブラウザが外部通信を行うなどの異常挙動が収まらない場合です。レジストリやシステムドライバの深層に改ざんが及んでいた場合、表面的なファイル削除だけで脅威の根絶を証明することは技術的に不可能です。
【プロの結論】心理的トラップを見抜き資産とプライバシーを守る判断基準
サイバー犯罪の現場を長年取材して痛感するのは、高度なテクノロジーを駆使した攻撃であっても、その突破口は常に「人間の心の隙(ソーシャルエンジニアリング)」にあるという冷徹な事実です。
詐欺警告画面がけたたましいアラート音を鳴らし、カウントダウンタイマーを明滅させるのは、人間の「パニック時に権威(マイクロソフトや警察など)へすがりたくなる心理」を計算し尽くしているからです。心理学で言う「認知的負荷(パニックによる視野狭窄)」を人為的に作り出し、正常な批判的思考を遮断させる構造は、カルトの洗脳や悪質商法と完全に軌を一にしています。
デジタル機器を安全に使い続けるためのプロの判断基準は極めてシンプルです。
【自己対応で問題ない条件】
画面上に突然警告音や「ウイルス検出」のダイアログが出ただけであり、電話もかけておらず、ソフトウェアの追加インストールや許可操作を一切行わずにブラウザを終了できたケース。この場合は単なるWeb広告の暴発であるため、ブラウザのキャッシュをクリアするだけで問題ありません。
【迷わず専門業者への相談または端末初期化を選ぶべき条件】
遠隔操作ソフトを相手に言われるがまま導入してしまったケース、正体不明のメール添付ファイルを実行した後に画面が一瞬暗転して何も起きなかったケース、そして金融機関のアカウントに身に覚えのないログイン履歴が存在するケースです。「もったいないから」「再セットアップが面倒だから」という心理的抵抗を捨て、端末を初期化し、別端末から全サービスのパスワードを一括変更する勇気を持つことこそが、人生を狂わせる金銭被害・社会的信用失墜から身を守る最大の防壁となります。
暮らしを豊かにする便利アイテムや時短アイデアを中心に、実用的な情報をお届けします。
